代码盾甲 CodeX 平台
代码审计能力体系建设
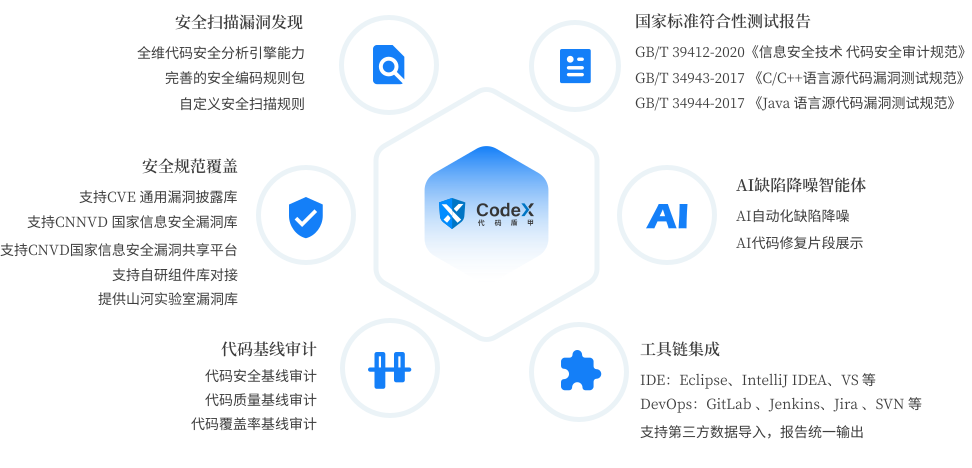
构建代码安全门禁与代码质量门禁,CodeX覆盖SDLC研发全过程,实现可量化、可追溯、结果可信的体系化开发治理。

代码安全门禁
在CI/CD自动化流水线嵌入代码安全门禁,代码安全漏洞实时发现、自动阻断进入编译和发布流程,代码安全门禁作为应用发布的代码盾甲,从源头识别并解决代码安全问题和软件供应链风险。

代码质量门禁
CodeX协助企业建立可量化、可追溯的代码质量门禁,构建应用交付上线的代码质量基线,形成团队代码开发公约,通过季度月度的代码质量门禁迭代持续提升团队开发的代码质量水平。
缺陷降噪AI智能体
CodeX内置AI引擎,支持代码扫描过程的AI提效和AI辅助,也支持对开发过程中AI生成代码进行审计,同时支持对代码审计结果进行人工审核+AI复审,降低大规模初次扫描结果漏洞的审计门槛,对已发现的代码漏洞引入AI研判、误报降噪。
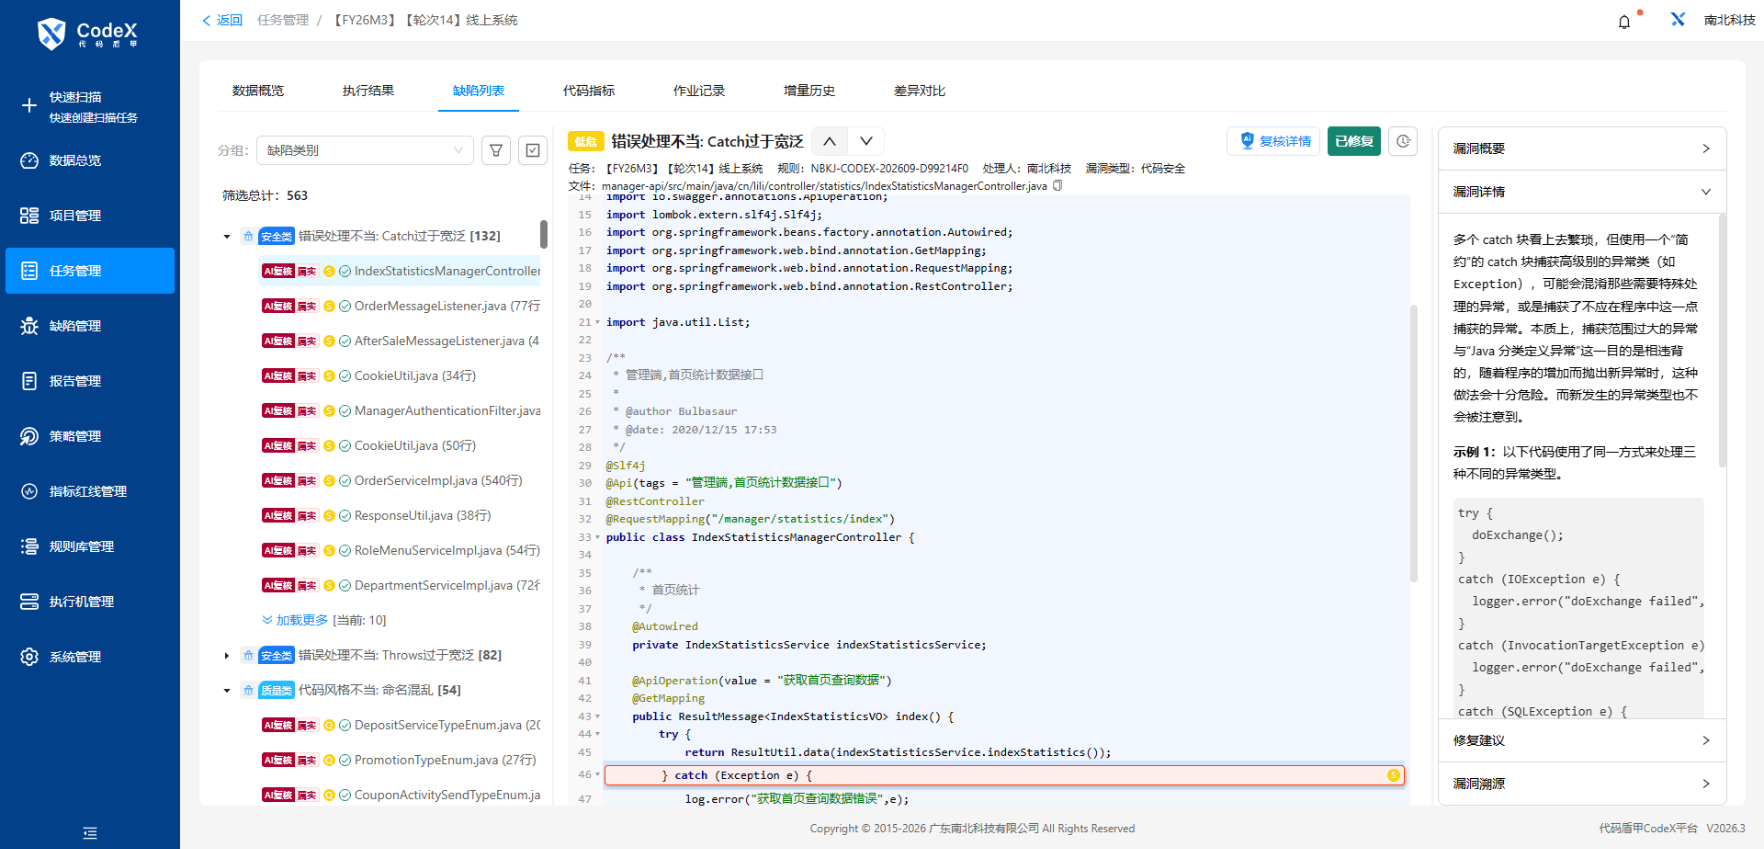
代码安全/代码质量审计平台;
支持OWASP/CWE/GDPR/CNNVD/GBT/GJB等国际国家代码安全质量规范;
支持主流操作系统,包括Windows、Linux、麒麟、统信UOS、阿里龙蜥、华为欧拉等;
支持多开发语言,包括:Java、C、C++、C#、Python、Swift、Go、ArkTS等;
支持的漏洞类别达数千种。
为什么选择CodeX

C/C++专业扫描
深度适配GCC/Clang/MSVC/Intel ICX等C/C++编译器,支持交叉编译环境下的代码审计全链路编译扫描工作,全面发现并识别定位C/C++代码安全漏洞,解决业界在C/C++开发过程中复杂编译及交叉编译场景的代码审计难点及痛点。

中央规则库
CodeX中央规则库,纳管SAST扫描工具数千种安全规则,覆盖动静态检测手段的代码审计工作方式,提供高精度代码漏洞检测能力,提供基于CodeX中央规则库的阶梯式扫描范式选择。

增量扫描
提供全量扫描+增量扫描双工模式,CodeX可根据应用开发的迭代频次、当次版本变更范围灵活配置对应扫描策略,可根据不同工作场景的质量和安全目标大幅提升代码审计效率。

代码安全门禁+代码质量门禁
CodeX同时支持代码安全扫描与代码质量扫描,支持构建代码安全门禁与代码质量门禁,CodeX覆盖SDLC研发全过程,实现可量化、可追溯、结果可信的体系化开发治理。在CI/CD自动化流水线嵌入代码安全门禁和代码质量门禁,代码漏洞实时发现、自动阻断进入编译和发布流程,两道门禁作为应用发布的代码盾甲,从源头识别并解决代码安全问题和代码质量问题。

AOSP专项扫描
解决AOSP代码审计过程中AOSP工程代码多语言(C/C++/Java/Rust)、跨架构交叉编译、大量条件编译、多分区、vendor / 内核独立树、巨量第三方代码关注的SAST扫描技术难点,解决传统SAST工作中脱离真实编译参数直接裸扫AOSP源码,产生海量代码漏洞误报、漏报的核心技术问题。

AI三大辅助
CodeX内置AI引擎,支持代码扫描过程的AI提效和AI辅助,也支持对开发过程中AI生成代码进行审计,同时支持对代码审计结果进行人工审核+AI复审,降低大规模初次扫描结果漏洞的审计门槛,对已发现的代码漏洞引入AI研判、误报降噪。结合扫描项目及对应业务系统的特征反向回馈漏洞规则库的持续成长,最终形成基于团队或应用强适配性的规则库。
建设案例-大型集团级代码审计能力建设落地
某知名企业集团信息化业务覆盖金融科技、IoT设备、APP、云桌面等应用场景,通过CodeX平台构建集团级代码审计能力。
建设背景
某世界500强集团,业务范围覆盖智能设备、物联网终端与云平台。自研系统涵盖嵌入式系统、移动APP、云服务等多元化技术栈场景,审计代码总量超亿行,技术栈包括C/C++、Java、Swift、Android、Go等语言,涉及ARM、X86、信创芯片等多种芯片架构;开发工具链与编译环境复杂多样,编译链与配置深度耦合,对深度代码审计与软件供应链管控的规范化非常迫切。
建设方案
- 阶段01:技术栈调研-全面梳理各业务系统技术栈、开发工具、编译工具链、应用类型及代码安全目标质量目标,梳理多业务场景的重点代码漏洞类型,建立初次基线。
- 阶段02:DevOps集成-部署CodeX扫描引擎集群,打通CI/CD流水线,结合实际发版工作条件界定扫描颗粒度,静周期动策略由PR触发Jenkins自动扫描,建立入库和发版的代码安全门禁及代码质量门禁。
- 阶段03:规则持续优化-按业务及技术栈进行规则集分类分级,定制数百项专项自定义规则集优化扫描输出,大幅降低代码审计误报率。
- 阶段04:代码安全运维-建立并持续迭代企业级安全基线,设置季度月度指标红线,实现上线前的代码安全准入与上线后版本迭代周期的增量扫描落地。
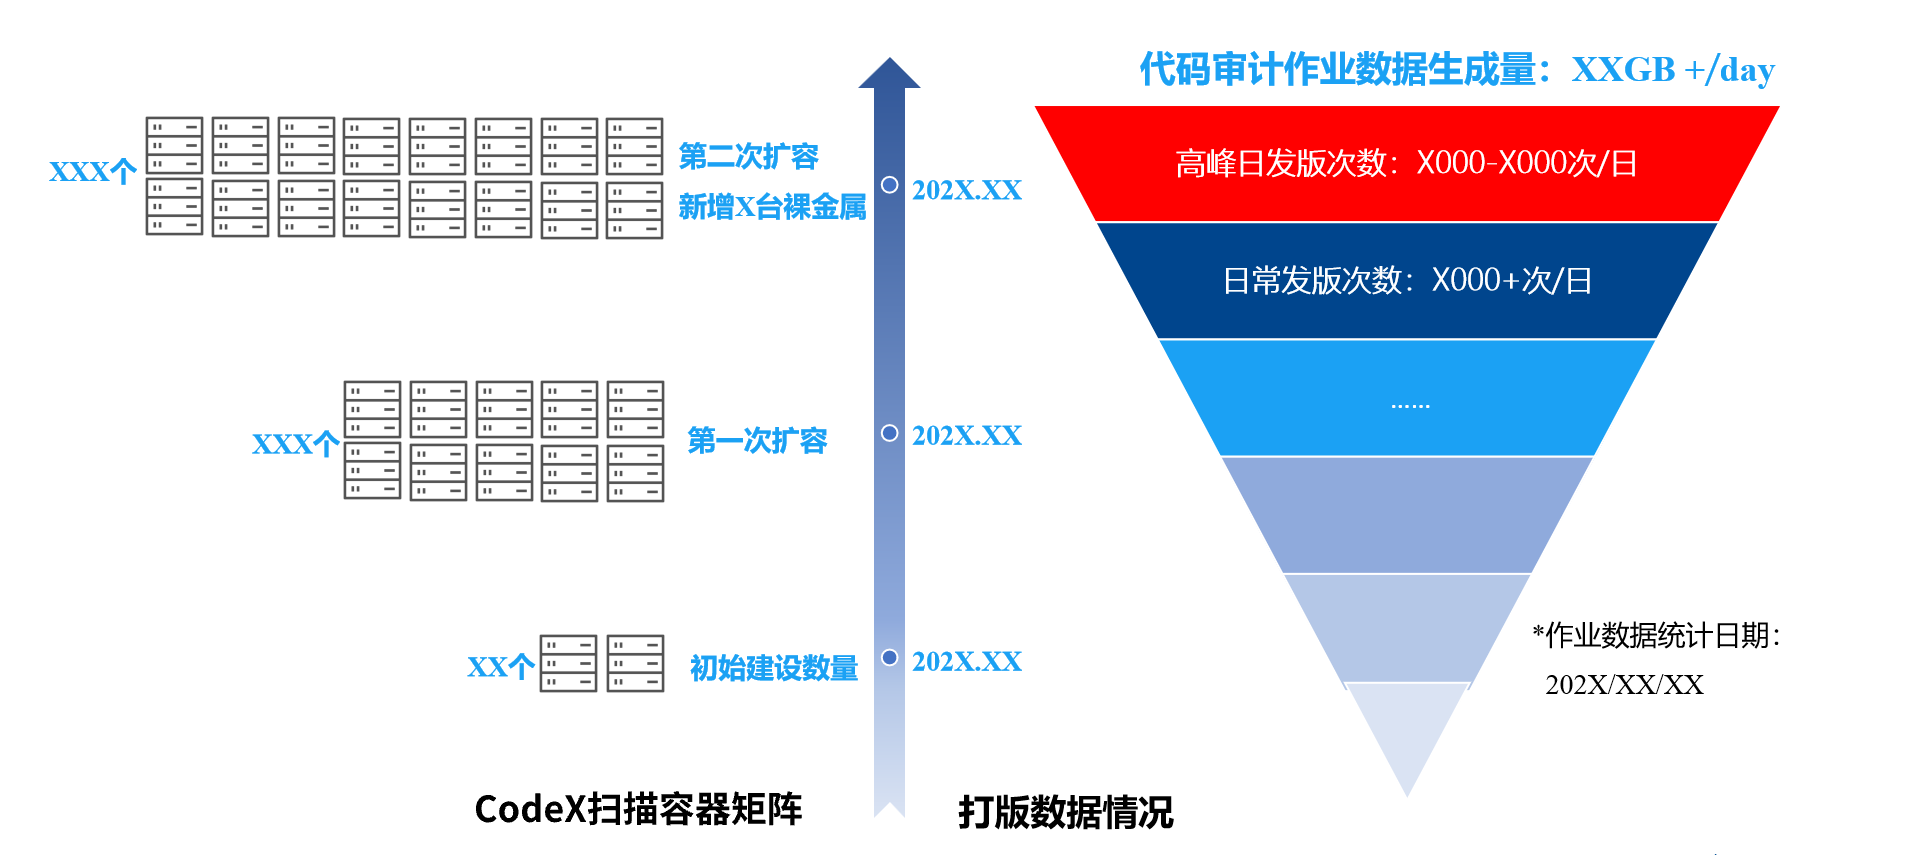
- 阶段05:代码审计要素治理-实现扫描作业,扫描机器矩阵,扫描策略,扫描规则的标准化解耦,场景化耦合。
- 阶段06:建立集团开发公约-结合代码审计结果及过程反馈,反向指导开发实践,通过代码漏洞的引入逻辑指导开发最佳实践,形成团队及集团级开发公约,完成开发治理的多重MVP。