
软件成分分析
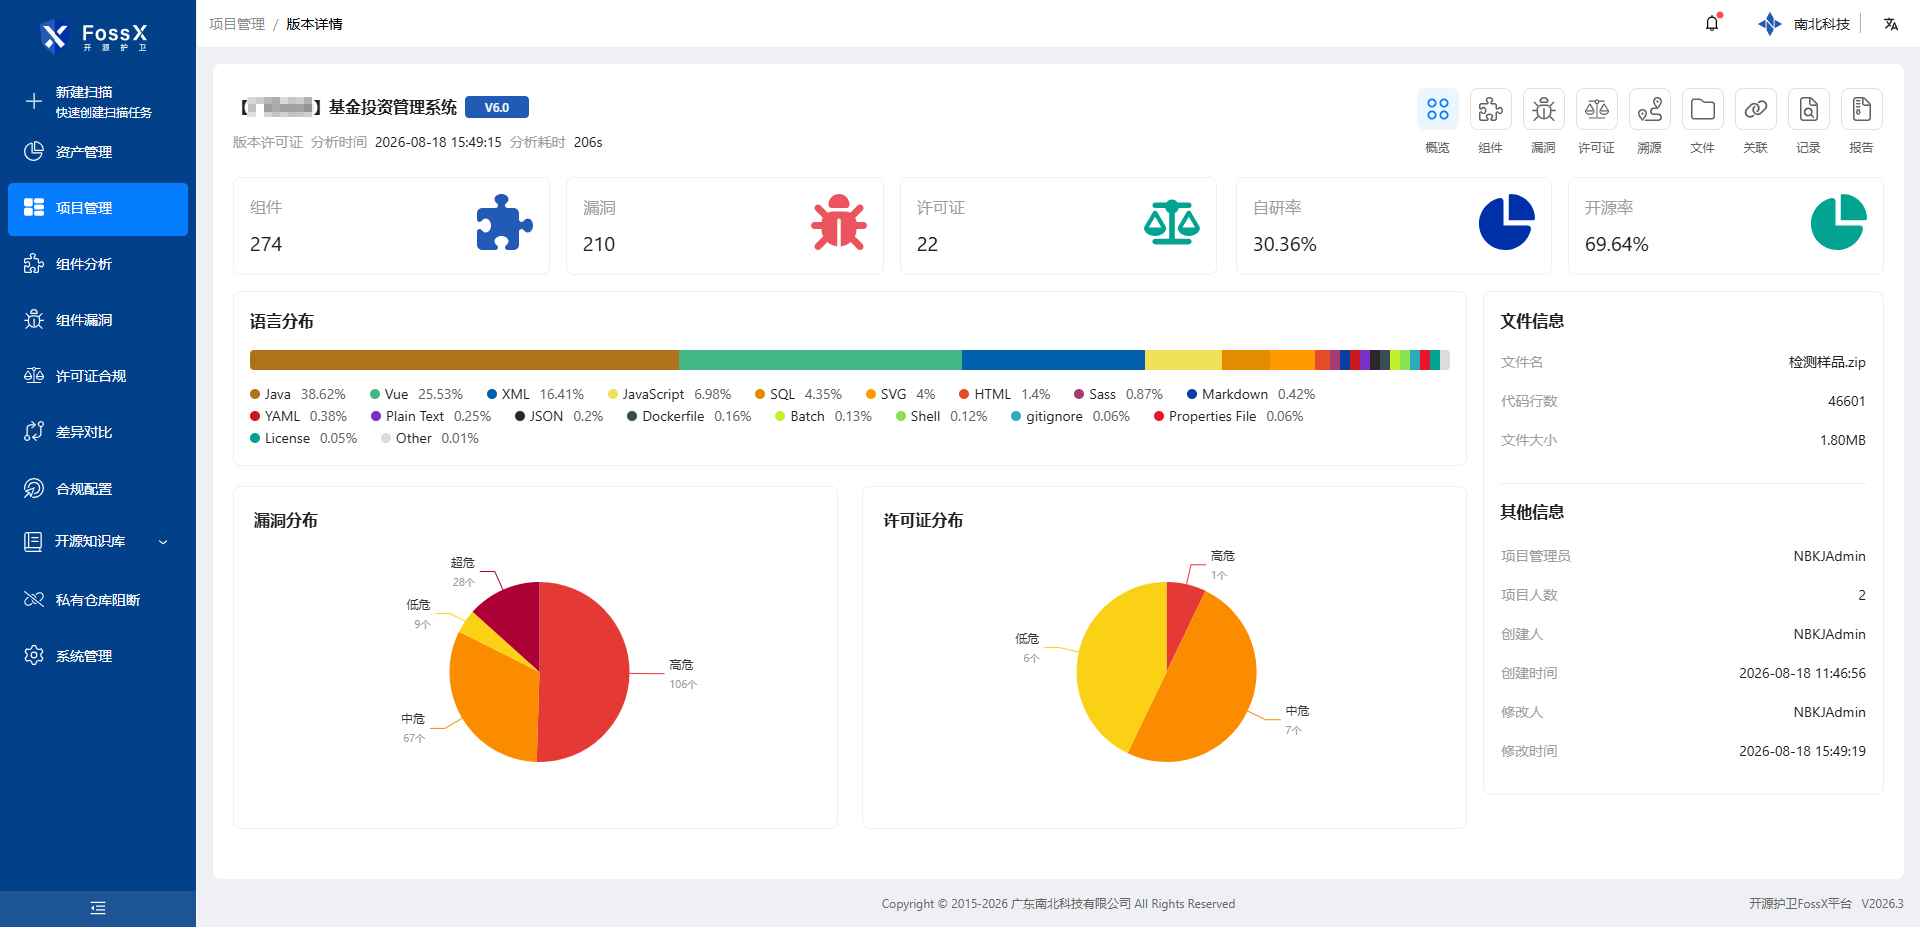
支持 C/C++、Java、Python、Go 等20+主流语言,覆盖代码库集成与文件上传多种接入方式;支持大模型开源组件分析,可针对大模型代码及AI生成式项目精准识别开源成分与依赖风险。
支持 C/C++、Java、Python、Go 等20+主流语言,覆盖代码库集成与文件上传多种接入方式;支持大模型开源组件分析,可针对大模型代码及AI生成式项目精准识别开源成分与依赖风险。

关联 CVE、CNNVD、CNVD 及山河实验室漏洞库,精准定位漏洞名称、编号、影响范围与修复方案;支持漏洞可达性分析,研判漏洞是否真实可达,优先处置可利用的高危风险。

检测代码中第三方组件的许可证违规,规避知识产权纠纷;覆盖 GNU GPL、LGPL、BSD、MIT、Apache 等主流开源协议,输出许可冲突与商用授权风险预警。
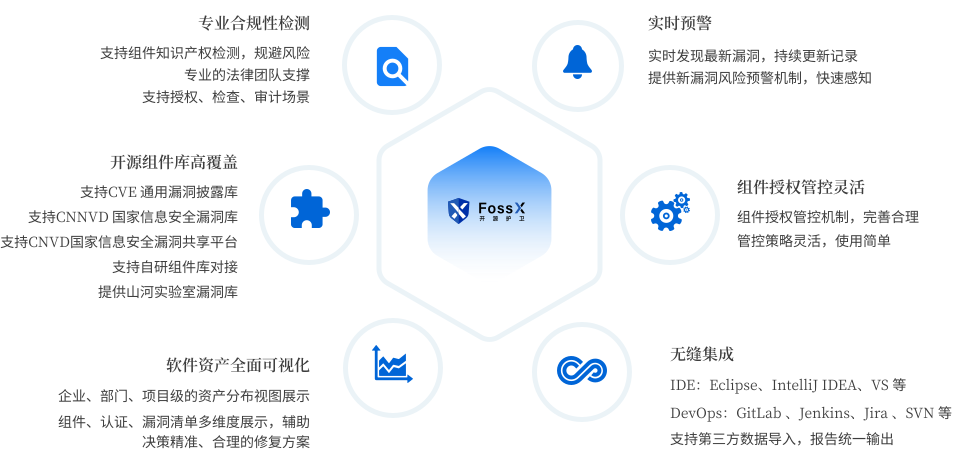
支持信创系统代码自主率/代码自研率检查;
支持梳理信创系统及历史系统的开源台账;
支持信创系统软件成分分析、代码及开源组件溯源分析、开源组件漏洞审计、SBOM软件物料清单生成;
支持发现信创系统开源许可证合规性风险,避免信创系统引入知识产权纠纷;
支持信创系统软件资产全面可视化台账化,绘制信创系统组成要素知识图谱。
统计自研代码与开源代码的占比,识别与开源项目同源但未声明的代码片段,量化软件自主可控水平,支撑开源成分管控与知识产权清点。
基于函数级调用链路与数据流分析,验证漏洞触发条件是否真实可达,区分可利用的高危缺陷与理论风险,让修复优先级有据可依。
识别混淆包、恶意代码注入、异常版本发布等投毒行为,结合调用链路分析研判攻击意图与影响范围,在引入环节阻断恶意组件进入研发流水线。
支持 SPDX、CycloneDX、SWID、BOM-SW 标准,精准输出物料清单,满足合规及审计要求。
基于漏洞可达性分析结果,自动推荐最优升级版本或补丁方案,验证修复有效性,降低修复成本,缩短响应周期。
支持 Jenkins、GitLab、Azure Pipeline 等插件化集成,将开源风险检测左移至研发自动化流水线。